
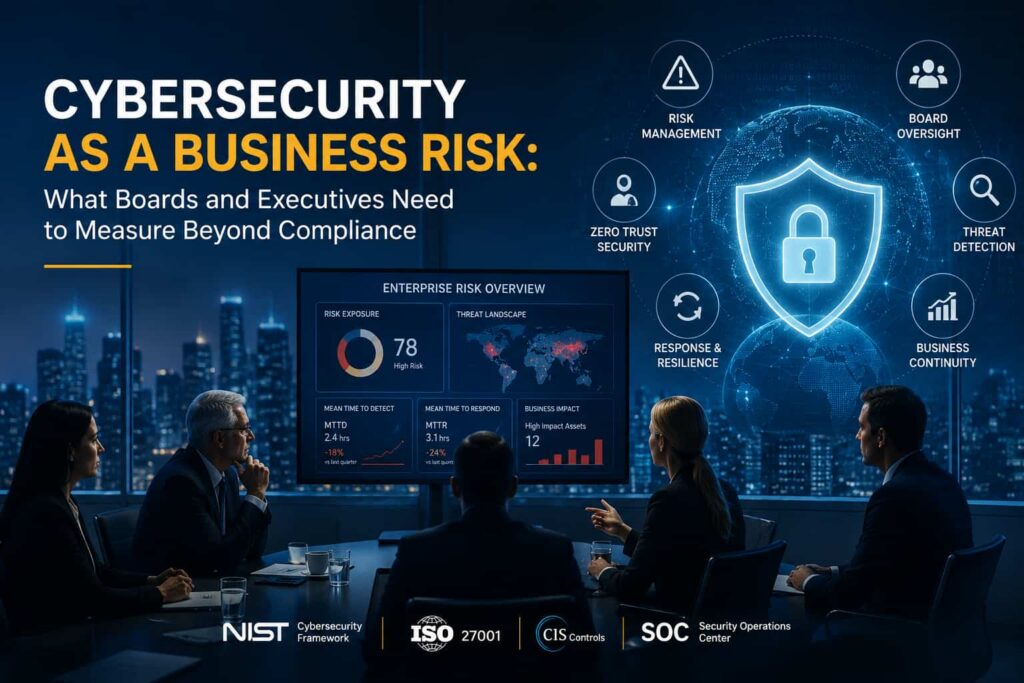
Cybersecurity as a Business Risk: What Boards and Executives Need to Measure Beyond Compliance
Compliance Is Not Cybersecurity For many organizations, cybersecurity discussions in the boardroom revolve around compliance requirements, audit findings, regulatory obligations, and certification status. While compliance frameworks such as ISO 27001, NIST Cybersecurity Framework (CSF), PCI DSS, HIPAA, and industry-specific regulations remain important, they represent only the minimum baseline for security governance. Today’s threat landscape has